 Eko Lanue Ardie
NATIVZEN.com – Bayangkan sedang bersantai bersama keluarga atau teman ketika sebuah telepon masuk dari seseorang yang mengaku sebagai petugas bank. Ia mengetahui nama lengkap, nomor telepon, bahkan nomor kartu kredit kamu.
Tak lama kemudian, sebuah SMS masuk dengan informasi transaksi mencurigakan yang diklaim berhasil dilakukan menggunakan kartu tersebut. Situasi ini tentu bisa membuat siapa pun panik, termasuk kamu yang saat itu sedang bersantai
Apalagi, penelepon menawarkan bantuan untuk membatalkan transaksi dan mengamankan kartu. Namun, bagaimana jika orang yang mengaku membantu tersebut justru menjadi bagian dari upaya pencurian uang?
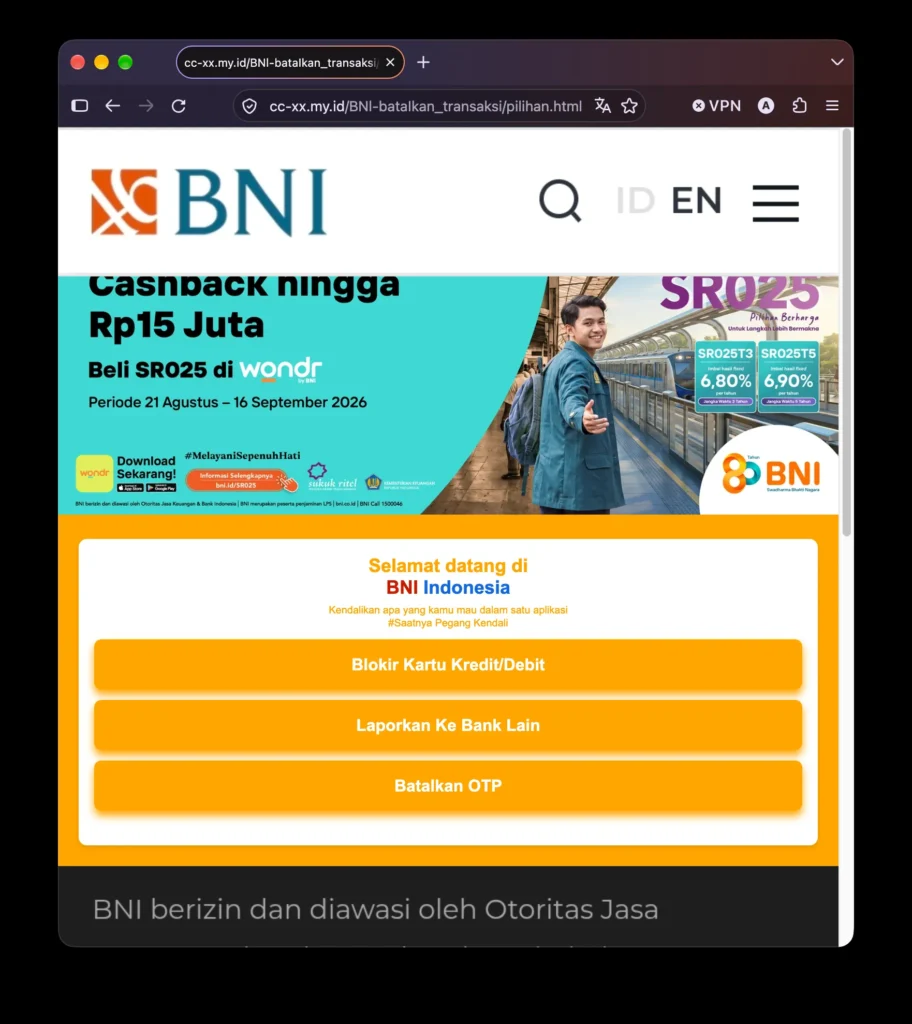
Modus inilah yang dibongkar Vaksincom melalui laporan mengenai situs phishing yang mencatut nama Bank Negara Indonesia (BNI). Menariknya, situs tersebut diketahui baru berusia sekitar empat jam ketika digunakan dalam skenario penipuan.
Meski demikian, jejak teknis yang ditemukan di dalamnya mengarah pada pola situs penipuan serupa yang sudah muncul sejak April 2025. Kasus ini memperlihatkan bagaimana rekayasa sosial atau social engineering terus berkembang.
Penipu tidak hanya mengandalkan tautan palsu yang dikirim ke target korban, tetapi juga memanfaatkan informasi pribadi, manipulasi SMS, dan rasa takut korban untuk mendapatkan kode autentikasi transaksi.
Berawal dari Telepon yang Terasa Meyakinkan
Dalam laporan yang dipublikasikan Vaksincom, Alfons Tanujaya menceritakan kejadian pada 14 Oktober 2026. Seorang penelepon mengaku sebagai petugas Card Center BNI dan menghubungi pihak Vaksincom dengan membawa sejumlah informasi kartu kredit yang cukup lengkap.
Penelepon tersebut mengetahui nama pemegang kartu, nomor telepon, hingga nomor kartu kredit yang terdiri dari 16 digit. Bagi orang yang tidak terbiasa menghadapi penipuan digital, informasi sedetail ini bisa menimbulkan kesan bahwa penelepon benar-benar berasal dari bank.
Padahal, mengetahui informasi kartu bukanlah bukti bahwa seseorang merupakan petugas resmi bank. Sebaliknya, kondisi tersebut justru bisa menjadi alasan untuk meningkatkan kewaspadaan karena sumber perolehan data itu belum tentu diketahui.
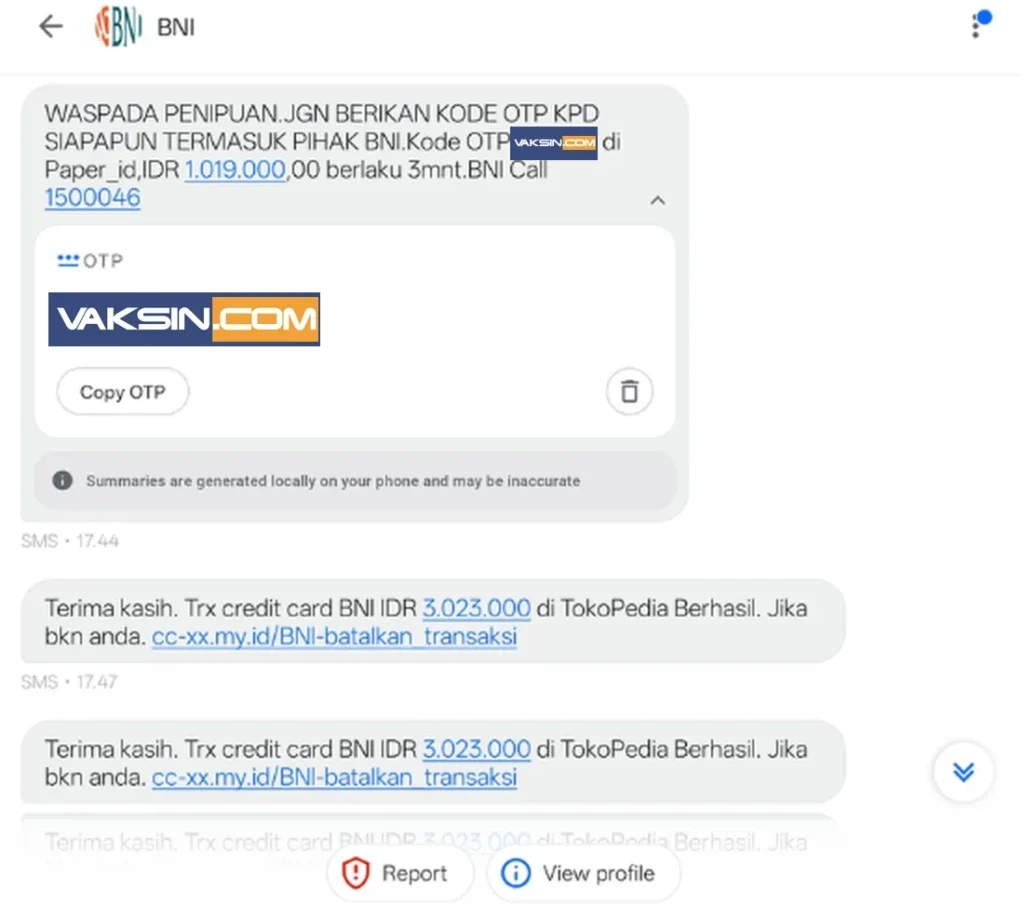
Di tengah percakapan telepon, beberapa SMS masuk ke ponsel dengan nama pengirim yang terlihat sebagai “BNI”. Pesan-pesan tersebut menjadi bagian penting dari skenario penipuan yang dirancang untuk membuat penerima bertindak tanpa sempat memeriksa kebenarannya.
Satu SMS Asli, Disusul Pesan Palsu yang Memancing Kepanikan
Modus ini menjadi lebih berbahaya karena pesan asli dan palsu muncul dalam percakapan SMS yang sama. Menurut analisis Vaksincom, SMS asli yang masuk pada pukul 17.44 WIB berisi kode OTP untuk transaksi senilai Rp 1.019.000 di Paper_id.
Pesan tersebut memiliki masa berlaku tiga menit dan disertai peringatan agar kode OTP tidak diberikan kepada siapa pun, termasuk pihak bank. Tiga menit kemudian, SMS lain masuk dengan narasi berbeda.
Pesan itu menyebut transaksi kartu kredit senilai Rp 3.023.000 di Tokopedia telah berhasil dilakukan. Penerima kemudian diarahkan untuk mengakses sebuah tautan yang mengatasnamakan proses pembatalan transaksi.
Ada dua transaksi berbeda yang perlu dipahami dalam kejadian ini. Transaksi di Paper_id merupakan transaksi yang sedang dicoba oleh penipu, sementara transaksi di Tokopedia merupakan klaim dalam SMS palsu yang digunakan untuk memancing kepanikan.
Perbedaan nominal dan nama merchant bukanlah hal sepele. Cerita tentang transaksi yang lebih besar membuat korban terdorong untuk segera menekan tautan dan mengikuti petunjuk yang diberikan penelepon.
Padahal, kode OTP yang masuk berkaitan dengan proses autentikasi transaksi yang sebenarnya sedang dicoba penipu. Vaksincom juga menjelaskan bahwa nama pengirim SMS berbentuk teks atau sender ID dapat dipalsukan dalam skenario tertentu.
Akibatnya, pesan penipuan bisa terlihat menyatu dengan percakapan SMS resmi yang sebelumnya berisi pesan bank. Artinya, nama “BNI” yang muncul pada layar ponsel tidak otomatis membuktikan bahwa pesan tersebut benar-benar berasal dari BNI.
Situs Palsu yang Meniru Tampilan Layanan Bank
Tautan yang disebarkan melalui SMS menggunakan domain cc-xx.my.id. Alamat tersebut dirancang agar terlihat berkaitan dengan layanan BNI, termasuk penggunaan tulisan yang sekilas menyerupai kata “BNI-batalkan”.
Salah satu trik yang ditemukan adalah penggunaan karakter yang mirip secara visual. Huruf “l” kecil dapat menyerupai huruf “I” besar pada layar ponsel, sehingga perbedaan alamat situs lebih sulit dikenali sekilas.
Situs itu juga menggunakan sejumlah elemen visual yang membuatnya tampak meyakinkan. Mulai dari logo BNI, pernyataan bahwa bank berizin dan diawasi Otoritas Jasa Keuangan (OJK), hingga materi promosi yang sebelumnya digunakan dalam program resmi BNI.
Namun, tampilan profesional tidak sepenuhnya menjamin sebuah situs aman. Logo, gambar, dan materi promosi yang terlihat asli dapat disalin dan digunakan kembali oleh pihak yang tidak berwenang.
Dalam kasus ini, halaman phishing tersebut menyediakan sejumlah pilihan, seperti memblokir kartu, melaporkan transaksi melalui bank lain, dan membatalkan OTP. Setiap pilihan dibuat seolah-olah merupakan bagian dari proses pengamanan rekening atau kartu.
Di balik tampilan itu, setiap tahapan justru mengarahkan korban untuk menyerahkan informasi sensitif. Dengan kata lain, ketika korban mengklik sejumlah pilihan yang tersedia di situs BNI palsu tersebut, dan mengisi data yang diminta, peretas akan mendapatkan semua informasi tersebut.
Empat Tahap yang Mengarah pada Pencurian Data Kartu
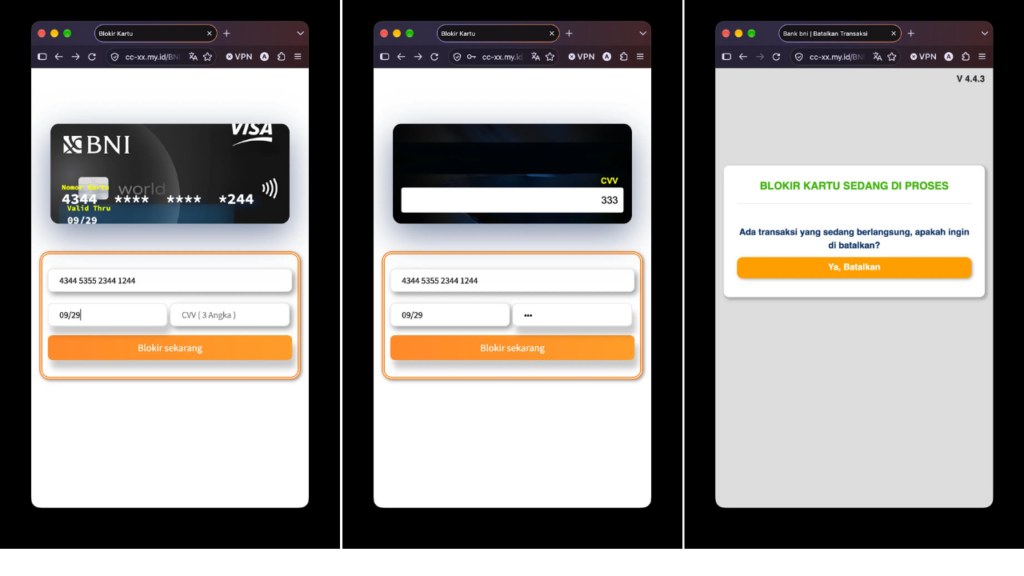
Hasil pemeriksaan Vaksincom menunjukkan bahwa situs tersebut memiliki tujuh layar tiruan yang dirancang untuk membangun kepercayaan korban sekaligus mengumpulkan data pembayaran.
1. Meminta nomor kartu kredit dan masa berlaku
Korban diarahkan memasukkan nomor kartu kredit serta tanggal kedaluwarsa. Tampilan kartu pada halaman tersebut ikut berubah ketika nomor dimasukkan, sehingga formulir terasa menyerupai aplikasi atau layanan resmi.
2. Mengumpulkan kode keamanan CVV
Setelah itu, korban diminta memasukkan CVV, yaitu kode keamanan kartu yang umumnya terdiri dari tiga digit untuk kartu Visa atau Mastercard. Jika informasi kartu, masa berlaku, dan CVV berhasil dikumpulkan, penipu dapat mencoba menggunakannya untuk transaksi daring.
3. Menciptakan kesan transaksi harus segera dibatalkan
Situs menampilkan pemberitahuan bahwa proses pemblokiran kartu sedang berlangsung dan terdapat transaksi yang perlu dibatalkan. Korban kemudian diarahkan menekan tombol “Ya, Batalkan”.
Tahap ini memanfaatkan tekanan psikologis. Ketika seseorang merasa uangnya sedang terancam, ia cenderung lebih fokus menyelesaikan masalah secepat mungkin daripada memeriksa apakah halaman yang dibuka benar-benar milik bank.
4. Meminta OTP dengan dalih pembatalan transaksi
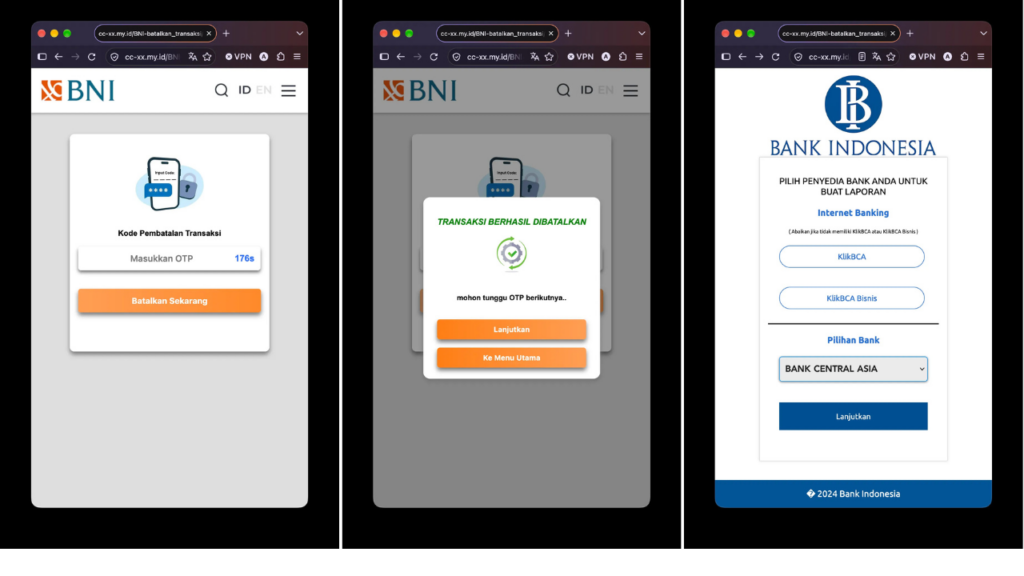
Inilah bagian paling krusial. Halaman berikutnya menampilkan formulir dengan judul “Kode Pembatalan Transaksi” dan hitung mundur yang mendorong korban segera memasukkan kode yang diminta.
Padahal, OTP bukanlah kode pembatalan transaksi. Kode tersebut digunakan untuk mengautentikasi tindakan tertentu, termasuk menyetujui transaksi sesuai dengan proses yang ditetapkan penerbit kartu.
Dalam kasus yang dianalisis Vaksincom, OTP yang diincar penipu berkaitan dengan transaksi Rp 1.019.000 di Paper_id. Jika korban menyerahkan kode tersebut, penipu berpeluang menyelesaikan transaksi yang sebelumnya membutuhkan autentikasi.
Setelah kode dimasukkan, situs menampilkan pesan bahwa transaksi berhasil dibatalkan. Korban pun dibuat merasa lega, meskipun tindakan yang dilakukannya justru berpotensi membantu penipu menyelesaikan transaksi.
Bahkan, halaman tersebut meminta korban menunggu OTP berikutnya. Ini menunjukkan bagaimana skenario yang sama berpotensi digunakan berulang kali untuk mencoba transaksi tambahan.
Bukan Hanya Nasabah BNI yang Menjadi Sasaran
Analisis Vaksincom SiteIntel Phishing Analyzer menemukan bahwa situs tersebut tidak dirancang khusus untuk mengincar nasabah BNI saja. Di dalamnya terdapat pilihan 15 bank, termasuk BRI, BNI, Bank Mandiri, BCA, Permata, Danamon, Bank Mega, Panin, dan pilihan bank lainnya.
Situs itu juga menyediakan jalur khusus untuk halaman KlikBCA dan KlikBCA Bisnis. Selain itu, nama Bank Indonesia, OJK, dan Lembaga Penjamin Simpanan (LPS) turut dicatut untuk membangun kesan bahwa halaman tersebut berkaitan dengan institusi keuangan resmi.
Fakta ini menunjukkan bahwa satu perangkat phishing dapat digunakan untuk menargetkan nasabah dari berbagai bank. Orang yang merasa aman hanya karena tidak memiliki rekening BNI tetap berpotensi menjadi sasaran jika mengikuti instruksi pada halaman tersebut.
Dalam praktiknya, penipu bisa menyesuaikan narasi sesuai dengan informasi yang dimiliki tentang korban. Karena itu, kewaspadaan perlu diterapkan terhadap pesan dan panggilan mencurigakan yang mengatasnamakan lembaga keuangan mana pun.
Domain Berumur Empat Jam, tetapi Jejaknya Lebih Panjang
Salah satu temuan penting dalam laporan Vaksincom adalah usia domain yang sangat singkat ketika digunakan untuk menipu. Domain cc-xx.my.id tercatat didaftarkan pada 14 Oktober 2026 pukul 13.42 WIB.
Sementara itu, SMS yang berisi tautan tersebut diterima perangkat Vaksincom pada pukul 17.47 WIB di hari yang sama. Dengan demikian, domain itu baru berusia sekitar empat jam ketika digunakan dalam skenario penipuan tersebut.
Pola ini dikenal sebagai penggunaan domain sekali pakai. Pelaku membuat alamat baru, memanfaatkannya untuk menyebarkan phishing, kemudian meninggalkan situs atau mengganti domain ketika aktivitasnya terdeteksi.
Namun, pemeriksaan lebih lanjut yang dilakukan oleh Vaksincom menemukan kesamaan teknis dengan dua situs yang lebih dahulu digunakan untuk skenario serupa.
Pertama, domain bb-lk.cfd yang aktif pada April 2025 dan mengusung tema pembatalan pembelian. Menurut Vaksincom, halaman kartu pada situs BNI palsu tersebut merupakan salinan dari halaman di domain itu.
Kedua, domain jso-ksh.my.id yang terdaftar pada Januari 2026 dengan tema pengamanan kartu UOB. Halaman yang berkaitan dengan bank lain pada situs BNI palsu masih menyimpan sisa elemen dari situs tersebut.
Ketiga domain memiliki pola penamaan serupa, yakni kombinasi huruf acak dan tanda hubung, serta menggunakan ekstensi domain yang relatif murah. Kesamaan ini mengindikasikan bahwa perangkat phishing yang digunakan mungkin telah dipakai ulang dan dimodifikasi untuk menyasar bank berbeda.
Meski begitu, Vaksincom menegaskan bahwa hubungan antara ketiga situs tersebut maupun kemungkinan berasal dari satu kelompok pelaku masih perlu dikonfirmasi melalui penyelidikan aparat.
Bukti teknis yang tersedia belum cukup untuk memastikan identitas atau hubungan langsung para pelakunya. Hal yang dapat disimpulkan adalah bahwa situs phishing bisa muncul dan digunakan dengan sangat cepat, sedangkan penelusuran terhadap pola teknisnya dapat mengungkap jejak yang jauh lebih panjang.
Mengapa Pemblokiran Situs Saja Tidak Cukup?
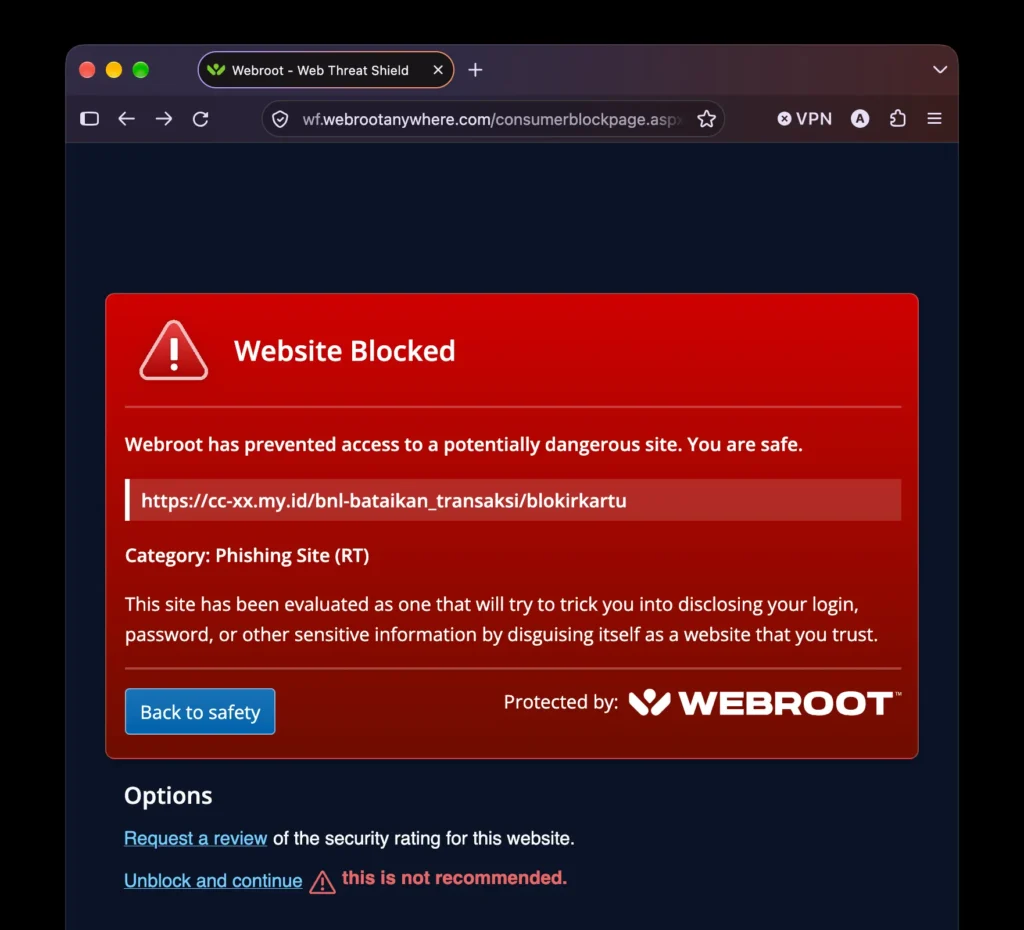
Dalam pengujian yang dilaporkan Vaksincom, perlindungan Webroot Web Threat Shield berhasil memblokir cc-xx.my.id dan mengategorikannya sebagai situs phishing sebelum data dimasukkan.
Temuan tersebut memperlihatkan manfaat perlindungan web yang mampu mendeteksi atau memblokir alamat berbahaya. Namun, pemblokiran domain bukan satu-satunya jawaban terhadap masalah ini.
Ketika satu alamat diblokir, pelaku dapat mencoba menggunakan domain baru. Jika metode penipuan, materi situs, dan cara menghubungi korban tetap digunakan, ancaman yang sama bisa muncul kembali dengan alamat berbeda.
Karena itu, penanganan phishing membutuhkan kerja sama berbagai pihak, mulai dari penyedia layanan telekomunikasi, pengelola domain, penyedia hosting, penerbit kartu, hingga aparat penegak hukum.
Di sisi pengguna, pemahaman mengenai OTP dan kebiasaan memeriksa informasi melalui kanal resmi tetap menjadi pertahanan penting. Perlindungan teknis membantu mengurangi risiko, tetapi tidak menghilangkan seluruh kemungkinan penipuan.
Cara Melindungi Diri dari Modus OTP Palsu
Kasus ini menjadi pengingat bahwa penipuan digital tidak selalu dimulai dari tautan yang terlihat mencurigakan. Terkadang, semuanya berawal dari panggilan telepon yang terdengar profesional, diikuti SMS yang tampak resmi.
Agar tidak terjebak, ada beberapa langkah yang dapat dilakukan, antara lain:
Jangan pernah memberikan OTP kepada penelepon. Kode OTP harus diperlakukan sebagai informasi rahasia. Tidak ada OTP khusus untuk membatalkan transaksi yang boleh diminta oleh orang lain melalui telepon atau situs tidak resmi.
Jangan langsung mengeklik tautan dalam SMS transaksi. Jika menerima pemberitahuan transaksi yang tidak dikenal, buka aplikasi resmi bank secara mandiri atau hubungi layanan pelanggan melalui nomor yang tercantum di kanal resmi.
Jangan mudah percaya karena penelepon mengetahui data pribadi. Informasi kartu yang lengkap bukan bukti identitas petugas. Jika penelepon mengaku berasal dari bank, akhiri percakapan dan lakukan verifikasi melalui saluran resmi.
Periksa alamat situs dengan teliti. Waspadai domain yang menyerupai nama bank, penggunaan karakter yang tampak serupa, serta alamat yang tidak sesuai dengan domain resmi. Jangan mengandalkan logo atau desain halaman sebagai bukti keaslian.
Segera hubungi bank jika data kartu terlanjur dimasukkan. Mintalah bantuan untuk memblokir kartu atau mengambil langkah pengamanan yang diperlukan. Jangan menunggu sampai muncul transaksi yang tidak dikenal.
Gunakan perlindungan keamanan digital. Fitur perlindungan web pada perangkat atau browser dapat membantu menghalangi akses ke situs berbahaya yang sudah teridentifikasi. Meski demikian, perlindungan tersebut tetap perlu dilengkapi kebiasaan digital yang aman.
Bagi nasabah BNI yang menjadi target, verifikasi dapat dilakukan melalui kanal resmi yang selalu diinformasikan oleh pihak bank, termasuk BNI Call 1500046 sebagaimana disebutkan dalam laporan Vaksincom.
Keamanan Digital Bukan Sekadar Mengenali Situs Palsu
Kasus situs BNI palsu yang hanya berumur empat jam ini memperlihatkan perubahan cara kerja penipuan digital. Pelaku tidak harus membangun situs yang harus bertahan lama untuk menjalankan aksinya.
Mereka cukup menciptakan halaman yang meyakinkan bagi para target atau korban, dan menggabungkannya dengan data korban. Selanjutnya, memanfaatkan kepanikan korban dalam waktu singkat.
Lebih jauh, penggunaan kembali elemen situs lama menunjukkan bahwa perangkat penipuan dapat terus beradaptasi mengikuti sasaran baru. Ketika satu halaman menghilang, pola dan teknik yang digunakan belum tentu ikut lenyap.
Karena itu, pertahanan terbaik bukan hanya kemampuan membedakan situs asli dan palsu. Pengguna juga perlu memahami tujuan setiap kode autentikasi, tidak menyerahkan data sensitif kepada pihak yang menghubungi lebih dulu, serta membiasakan diri melakukan verifikasi secara mandiri.
Sebab, dalam skenario seperti ini, ancaman terbesar bukan sekadar situs palsu yang terlihat asli. Ancaman sebenarnya adalah ketika korban dibuat percaya bahwa tindakan yang berbahaya justru merupakan cara untuk menyelamatkan uangnya.
Sumber: Vaksincom, “Situs BNI Palsu Berumur 4 Jam, Jejak Penipunya Sejak April 2025”, ditulis oleh Alfons Tanujaya, 19 Oktober 2026.