 Eko Lanue Ardie
NATIVZEN.com – Bahasa pemrograman PHP selama ini menjadi salah satu komponen penting di balik layanan internet. Meski tidak terlihat oleh pengguna, teknologi ini menjalankan berbagai fungsi di balik layar situs web hingga sistem internal perusahaan.
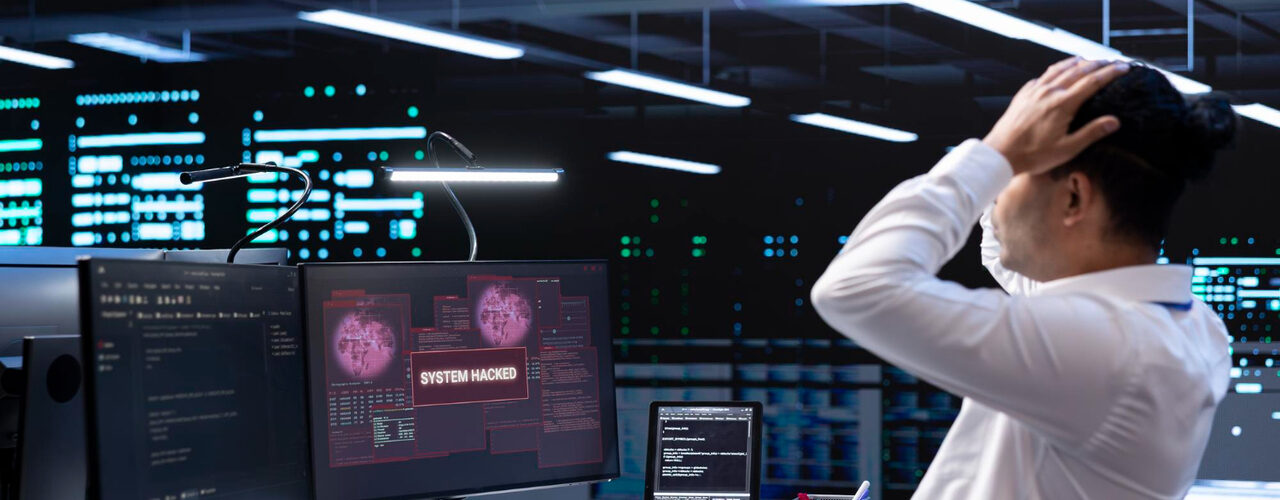
Namun, sebuah temuan kerentanan yang dijuluki PHP2Shell disebut dapat mengubah komponen tersebut menjadi pintu masuk bagi para peretas di dunia maya alias internet untuk mengambil alih server.
Ada dua kerentanan kritis yang memungkinkan penyerang menjalankan kode dari jarak jauh atau Remote Code Execution (RCE). Ancaman ini semakin serius karena serangan diklaim dapat dilakukan tanpa memerlukan akun maupun kredensial untuk masuk ke sistem.
Seperti yang diinformasikan oleh Vaksincom, tingkat keparahan kerentanan PHP2Shell bisa mencapai 9,2 dari skala 10. Jika benar dan sistem yang terdampak belum mendapatkan pembaruan keamanan, konsekuensinya dapat meluas dari satu server ke jaringan internal perusahaan.
PHP2Shell, Ancaman Tersembunyi di Balik Infrastruktur Internet
Ketika berbicara tentang teknologi yang mendukung aktivitas digital, nama Windows, Linux, atau berbagai platform cloud mungkin lebih mudah dikenali. PHP justru bekerja di balik layar, membantu server memproses permintaan, mengolah data, dan menghasilkan konten yang ditampilkan kepada pengguna.
Masalahnya, kerentanan pada komponen inti bahasa pemrograman dapat memberikan dampak yang jauh lebih luas daripada gangguan pada satu halaman situs web. PHP2Shell berkaitan dengan dua celah keamanan, yakni CVE-2026-109618 dan CVE-2026-109619.
Keduanya digambarkan sebagai rangkaian kerentanan yang dapat membuka jalan bagi penyerang atau peretas untuk memperoleh kendali terhadap sistem yang rentan. Jika dieksploitasi, serangan RCE berpotensi memungkinkan penyerang menjalankan perintah pada server dari jarak jauh.
Bergantung pada hak akses dan konfigurasi sistem, dampaknya tentunya tidak bisa dianggap sepele, karena dapat mencakup pencurian data, perubahan informasi, hingga penghapusan basis data.
Dua Celah Keamanan yang Perlu Diwaspadai
Informasi yang diterima oleh nativzen.com dari Vaksincom menjelaskan bahwa ada dua kerentanan yang memiliki peran berbeda dalam rangkaian serangan.
1. CVE-2026-109618: Manipulasi memori
Celah pertama dikaitkan dengan penanganan memori. Penyerang disebut dapat mengirimkan permintaan data tertentu yang dapat melampaui kapasitas atau batas penanganan memori server.
Kondisi tersebut berpotensi akan mengganggu mekanisme keamanan dan membuka peluang bagi penyerang atau peretas untuk menyisipkan kode yang tidak semestinya dijalankan oleh sistem.
2. CVE-2026-109619: Remote Code Execution
Celah kedua berkaitan dengan eksekusi kode dari jarak jauh. Dalam skenario yang dijelaskan dokumen, penyerang dapat memanfaatkan kondisi yang sudah terbuka untuk menjalankan perintah pada server sasaran.
Apabila eksploitasi berhasil dan hak akses yang diperoleh telah mencukupi, penyerang dapat melakukan tindakan yang lebih berbahaya terhadap sistem, termasuk mengakses atau memodifikasi data.
Kombinasi kedua celah inilah yang membuat PHP2Shell perlu mendapat perhatian serius. Namun, detail teknis mengenai mekanisme eksploitasi dan cakupan versi terdampak tetap perlu dicocokkan dengan advisori keamanan resmi PHP sebelum dijadikan acuan operasional.
Versi PHP Lama Berpotensi Menjadi Titik Lemah
Salah satu persoalan terbesar dalam pengelolaan infrastruktur teknologi adalah keberadaan perangkat lunak lama yang masih menjalankan fungsi penting. PHP 5.x, PHP 7.x, serta versi awal PHP 8.0 dan 8.1 sebagai kelompok yang perlu mendapat perhatian.
Versi PHP 8.2.34, 8.3.35, 8.4.26, dan 8.5.11 beserta versi sebelumnya sebagai versi yang disebut rentan. Sementara itu, PHP 8.2.35, 8.3.36, 8.4.27, dan 8.5.12 disebut telah mendapatkan perbaikan.
Catatan penting: Administrator server sebaiknya memeriksa pengumuman keamanan resmi PHP untuk memastikan apakah identifikasi CVE, versi yang terdampak, dan versi perbaikannya benar sebelum mengambil tindakan.
Meski demikian, prinsip pengamanannya tetap relevan, yakni server yang menjalankan perangkat lunak usang perlu diaudit, dan pembaruan keamanan tidak seharusnya hanya difokuskan pada situs web yang dapat diakses publik.
Mengapa Sistem Internal Perusahaan Ikut Berisiko?
Ancaman terhadap server tidak selalu berhenti pada sistem yang pertama kali berhasil ditembus. Dalam jaringan perusahaan, sejumlah layanan biasanya saling terhubung untuk mendukung operasional sehari-hari.
Informasi yang diberikan oleh Vaksincom juga ikut menyoroti kemungkinan terjadinya lateral movement, yaitu pergerakan penyerang dari sistem yang telah dikuasai menuju sistem lain dalam jaringan yang sama.
Sebagai contoh, sebuah situs web publik dapat terhubung dengan layanan internal untuk mengelola data, memproses transaksi, atau mendukung administrasi. Apabila server pertama berhasil disusupi, penyerang dapat mencoba mencari jalur menuju sistem lain yang memiliki perlindungan lebih lemah.
Risiko ini semakin besar apabila jaringan internal masih mengandalkan PHP versi lama yang tidak lagi memperoleh pembaruan keamanan. Ada juga potensi ancaman dari perangkat karyawan yang terinfeksi malware dan terhubung ke jaringan perusahaan.
Artinya, pengamanan tidak cukup hanya dilakukan pada server yang berhadapan langsung dengan internet. Sistem internal, perangkat pengguna, dan pembatasan akses antarlayanan juga perlu diperhatikan.
Mengapa Pembaruan Keamanan Bisa Membuat Layanan Offline?
Ketika celah keamanan kritis diumumkan, organisasi menghadapi pilihan yang terbilang cukup sulit, yakni segera memperbarui sistem yang dimiliki atau mempertahankan layanan yang sudah berjalan stabil.
Pembaruan perangkat lunak tidak selalu bisa dilakukan hanya dengan menekan tombol instalasi. Sistem lama mungkin menggunakan kode, pustaka, atau integrasi yang tidak kompatibel dengan versi PHP terbaru.
Oleh karena itu, tim IT perlu melakukan pengujian, menyesuaikan kode, memastikan integrasi tetap berfungsi, dan meminimalkan risiko gangguan operasional. Proses tersebut dapat memakan waktu, terutama pada infrastruktur berskala besar yang menopang banyak layanan.
Satu hal yang juga harus diperhatikan, penyerang dapat mengembangkan skrip otomatis dalam waktu singkat setelah detail eksploitasi tersedia, sedangkan proses pembaruan di organisasi dapat berlangsung jauh lebih lama.
Ketimpangan waktu inilah yang menjadi tantangan utama dalam penanganan kerentanan kritis. Menunda pembaruan tanpa mitigasi yang memadai dapat meningkatkan risiko, tetapi melakukan perubahan tanpa pengujian juga berpotensi mengganggu layanan penting.
Dalam situasi tertentu, pembatasan akses, isolasi sistem yang rentan, atau penghentian sementara layanan dapat menjadi langkah mitigasi yang perlu dipertimbangkan berdasarkan penilaian risiko.
Langkah yang Perlu Dilakukan Administrator Server
Menghadapi ancaman kerentanan pada PHP, pengelola infrastruktur dapat mengambil sejumlah langkah pencegahan berikut:
- Inventarisasi seluruh server PHP. Periksa bukan hanya situs publik, tetapi juga aplikasi intranet, layanan administrasi, dan sistem lama yang masih digunakan.
- Verifikasi advisori keamanan resmi. Cocokkan nomor CVE, versi terdampak, serta ketersediaan patch melalui sumber resmi sebelum menentukan tindakan.
- Prioritaskan pembaruan keamanan. Uji patch pada lingkungan staging jika memungkinkan, kemudian terapkan pembaruan sesuai prosedur perubahan sistem.
- Batasi akses jaringan. Kurangi paparan layanan yang tidak perlu dan pisahkan sistem penting untuk membatasi potensi pergerakan penyerang.
- Pantau aktivitas mencurigakan. Periksa log server, proses yang tidak dikenal, perubahan berkas, serta aktivitas jaringan yang tidak biasa.
- Siapkan prosedur pemulihan. Pastikan cadangan data tersedia dan dapat dipulihkan, serta siapkan rencana respons insiden jika ditemukan indikasi kompromi.
Langkah-langkah tersebut merupakan praktik mitigasi umum untuk menghadapi risiko eksploitasi server. Implementasi spesifik tetap perlu disesuaikan dengan hasil verifikasi teknis dan kondisi infrastruktur masing-masing organisasi.
Tidak Bisa Hanya Mengandalkan Sistem yang Stabil
PHP2Shell menjadi pengingat bahwa sistem yang sudah berjalan bertahun-tahun tanpa masalah belum tentu aman untuk terus digunakan tanpa evaluasi. Software lama sering kali dipertahankan karena masih mendukung proses bisnis dan dianggap terlalu berisiko untuk diperbarui.
Namun, ketika celah keamanan ditemukan, keputusan untuk tidak melakukan pembaruan juga membawa risiko tersendiri. Bagi perusahaan maupun pengelola layanan digital, tentunya ini menjadi sebuah tantangan.
Bukan hanya sekadar menjaga aplikasi tetap berjalan, pengelola layanan juga harus memastikan seluruh komponen yang mendukungnya tetap aman dan memperoleh pemeliharaan yang memadai.
Sebelum menyimpulkan bahwa PHP2Shell telah memicu gangguan atau pengambilalihan server dalam skala luas, informasi mengenai eksploitasi aktif, daftar sistem terdampak, dan status penanganannya tetap perlu dikonfirmasi melalui sumber resmi.
Satu hal yang jelas, pengelolaan keamanan tidak cukup berhenti pada tampilan situs web yang terlihat oleh pengguna. Infrastruktur di balik layar, termasuk server dan aplikasi internal, sama pentingnya untuk diperiksa dan dilindungi.
Sumber: Hari Patch Sedunia – Vaksincom